
Zu viel Warnung macht blind.
Wir zeigen das Entscheidende.
Zu viele Warnmeldungen erschweren es, echte Bedrohungen rechtzeitig zu erkennen. Mit unserem Ansatz „Detection by Deception“ konzentrieren wir uns auf die relevanten Angriffsaktivitäten und liefern eindeutige Hinweise für eine frühzeitige Reaktion.
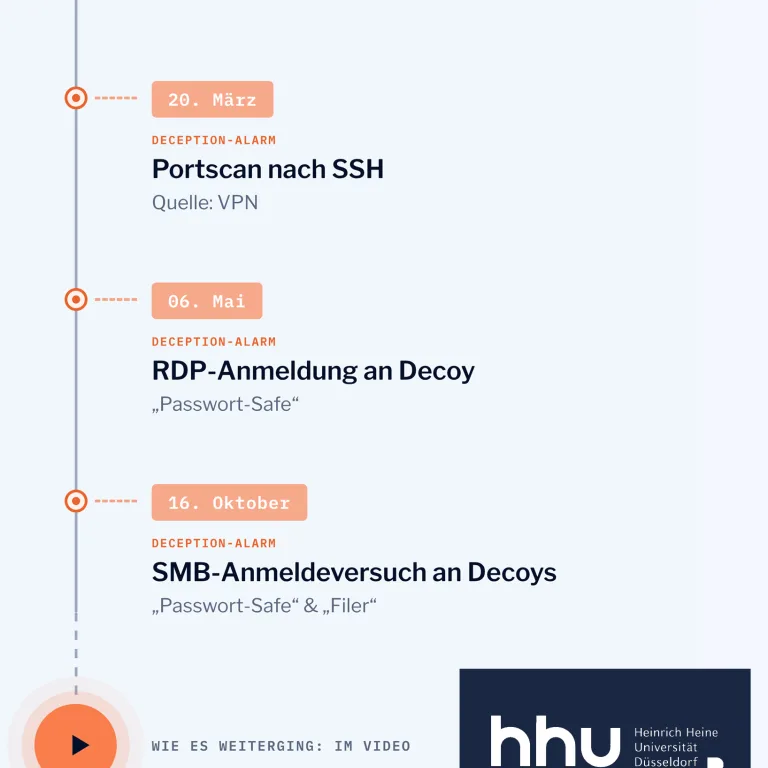
Der Beweis · FachvortragAngriffskampagne an einer Universität: früh erkannt, gezielt reagiert
Im Jahr 2024 war eine große deutsche Universität über mehrere Monate Ziel einer mehrstufigen Angriffskampagne. In einem gemeinsamen Fachvortrag geben unser Geschäftsführer Sebastian Struwe und Dr. Simon Weber Einblicke in den Verlauf des Angriffs. Sie zeigen, wie Cybersense verdächtige Aktivitäten frühzeitig sichtbar machte, wie die Reaktion gemeinsam mit dem internen Sicherheitsteam erfolgte und welche Erkenntnisse die anschließende digitale Forensik lieferte.
Im Mittelpunkt stehen:
- Wie sich die Angriffskampagne über mehrere Phasen entwickelte
- Welche Angriffsaktivitäten Cybersense frühzeitig erkannte
- Wie das Sicherheitsteam im laufenden Vorfall reagierte
- Welche Erkenntnisse und Handlungsempfehlungen sich für andere Organisationen ableiten lassen
Vorgestellt bei den bwInfoSec Talks 2025 und auf der 33. DFN-Konferenz.
„Während einer komplexen und mehrstufigen Angriffskampagne machte Cybersense den entscheidenden Unterschied.“ – Dr. Simon Weber
Intrusion Detection mittels Sensorik und Deception
Was ist Intrusion Detection?
Intrusion Detection bezeichnet Verfahren zur Erkennung verdächtiger Aktivitäten in IT-Systemen und Netzwerken. Dafür werden beispielsweise Netzwerkverkehr, Anmeldeversuche und sicherheitsrelevante Ereignisse ausgewertet. So lassen sich Angriffe auch dann erkennen, wenn sie vorhandene Schutzmaßnahmen bereits überwunden haben.
Im täglichen Betrieb kommt es dabei nicht allein auf die Anzahl erkannter Auffälligkeiten an. Entscheidend sind aussagekräftige Warnmeldungen, die eine frühzeitige Bewertung und gezielte Reaktion ermöglichen.
So funktioniert Detection by Deception
Wir verbinden Sensorik im Netzwerk und Active Directory mit unserer Deception-Technologie. Unsere Sensoren erfassen verdächtige Aktivitäten, während präparierte Zugangsdaten und täuschend echte Ködersysteme weitere Schritte eines Angreifers sichtbar machen.
So können wir Angriffsaktivitäten bereits bei der Auskundschaftung, beim Zugriff auf präparierte Zugangsdaten oder bei der Ausbreitung im Netzwerk erkennen. Da unsere Köder im regulären Betrieb nicht genutzt werden, liefern Zugriffe darauf besonders aussagekräftige Warnmeldungen und helfen, Fehlalarme zu reduzieren.

Relevante Alarme
Aussagekräftige Hinweise statt unnötiger Alarmflut.

Frühzeitige Erkennung
Verdächtige Aktivitäten bereits in frühen Angriffsphasen erkennen.

Schnell einsatzbereit
Agentenlos und als Ergänzung zur bestehenden Sicherheitsinfrastruktur.
Intrusion Detection: Cybersense im TeleTrusT-Podcast
Unser Kollege Tobias Schlattmann im Podcast des Bundesverbands IT-Sicherheit e.V. (TeleTrusT). Im Gespräch mit Carsten Vossel geht es um Intrusion Detection und frühe Angriffserkennung im Unternehmensnetz.
Sieben Fragen, die Sie vor der Auswahl einer Angriffserkennung stellen sollten
Unsere digitalen Köder werden im normalen IT-Betrieb nicht benötigt. Zugriffe darauf liefern daher besonders aussagekräftige Hinweise auf mögliche Angriffsaktivitäten. Das reduziert den Aufwand bei der Bewertung von Meldungen, ohne Fehlalarme grundsätzlich auszuschließen.
Unsere Deception-Technologie ist nicht auf bekannte Angriffssignaturen angewiesen. Entscheidend ist, ob ein Angreifer mit einem unserer digitalen Köder interagiert. Dadurch können auch Aktivitäten sichtbar werden, für die noch keine bekannte Angriffssignatur vorliegt.
Unsere Köder können bereits bei der Auskundschaftung des Netzwerks oder bei der seitlichen Bewegung eines Angreifers einen Alarm auslösen. Wie früh eine Aktivität erkannt wird, hängt davon ab, wann der Angreifer mit einem Köder interagiert.
Cybersense Deception arbeitet agentenlos. Eine flächendeckende Installation zusätzlicher Software auf den produktiven Endgeräten ist daher nicht erforderlich. Die Integration erfolgt ergänzend zur vorhandenen Sicherheitsinfrastruktur.
Mit unserem Managed Service übernehmen wir die Überwachung und Bewertung von Alarmen je nach Anforderung im 10/5- oder 24/7-Betrieb. Die Erkennung bleibt dabei rund um die Uhr aktiv.
Zusätzlich können über angebundene SOAR-Systeme automatisierte Gegenmaßnahmen ausgelöst werden, etwa die Isolation betroffener Endgeräte oder das Sperren von Benutzerkonten. So lassen sich bei entsprechender Konfiguration auch außerhalb der vereinbarten Servicezeiten erste Maßnahmen einleiten.
Unsere Technologie wird in Deutschland entwickelt und kann in der eigenen IT-Umgebung betrieben werden. Anforderungen an Datenverarbeitung, Speicherung und Zugriffsrechte berücksichtigen wir bei der Planung des jeweiligen Betriebsmodells.
Cybersense ist als Ergänzung zu vorhandenen Sicherheitslösungen ausgelegt. Erkennungsmeldungen können in bestehende Abläufe eingebunden werden, damit Sicherheitsteams verdächtige Aktivitäten prüfen und geeignete Maßnahmen einleiten können. Die konkrete Anbindung stimmen wir auf die vorhandene IT-Umgebung ab.
Do you have any questions? Would you like a demo?
We look forward to hearing from you.
Your contact partner
Michael Pütz